构建可信赖的硬件基础,赋能机密AI
前言
随着AI在各行业的应用日益普及,企业为支持各类AI应用,正在处理大量敏感数据和专有模型。与此同时,AI相关法规与数据保护要求不断演进,进一步提高了市场对安全、隐私和可信度的要求。因此,机密 AI(Confidential AI)逐渐受到重视,通过强化数据与模型的安全防护,在保障信息安全的同时,持续推动AI创新。
机密 AI 及其核心优势
机密AI通过在数据与模型的处理过程中提供安全防护,提升AI工作负载的整体安全性,涵盖AI训练、微调与推理等应用场景。通过限制未经授权的数据访问,企业在将AI集成至关键业务流程时,能够有效降低潜在的安全风险。除了保护数据外,机密AI还有助于防止AI模型遭到窃取、篡改或滥用,从而保护企业的重要知识产权。
此外,机密AI使企业能够安全地处理、分析和协作使用敏感数据或受法规管制的数据,而无需直接向其他参与方披露底层信息。这项能力对于多方协作和云计算环境尤为重要,能够帮助企业在满足隐私保护与合规要求的同时,确保机密信息得到妥善保护。
以硬件安全为基础:Intel Xeon 6 赋能机密 AI
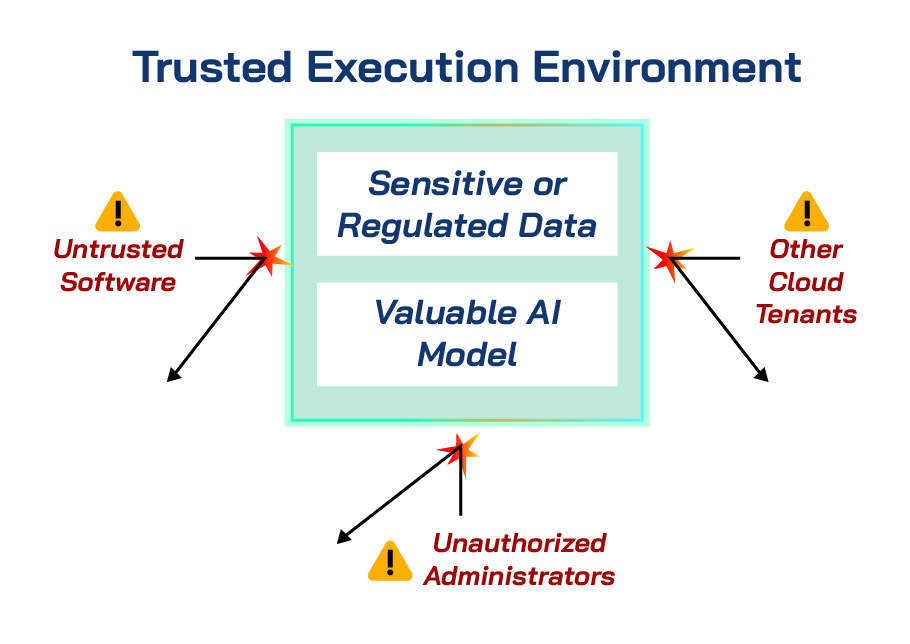
为保障AI工作负载的安全性,机密AI采用可信执行环境(TEEs)等机密计算技术,在数据使用期间提供保护。可信执行环境能够建立隔离且受保护的执行空间,防止敏感数据、受法规管制的信息及高价值 AI 模型遭到不可信软件、云租户或管理员的未经授权访问。这种由硬件辅助实现的隔离机制,为企业和云环境中的 AI 工作负载提供了安全防护基础。
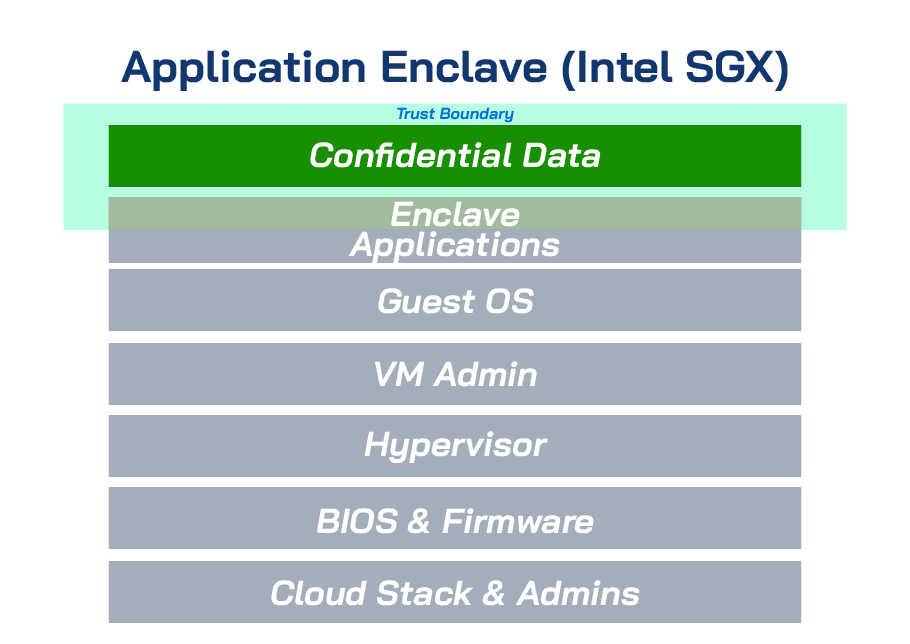
Intel Software Guard Extensions(Intel SGX)可在支持该功能的Intel Xeon 6处理器上使用,通过隔离的安全区域提供应用程序级别的保护,仅允许在其中运行的代码或函数访问机密数据。借助先进的隔离、加密和密码学远程认证机制,Intel SGX能够缩小攻击面,保护使用中的数据。这种精细化的防护方式,特别适合保护处理AI工作负载的特定功能或应用程序。
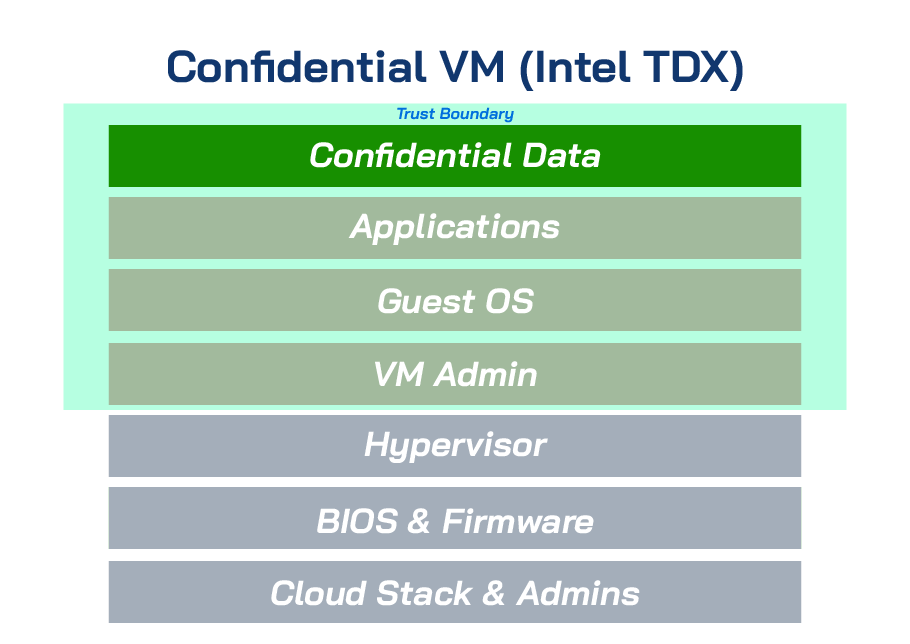
Intel Trust Domain Extensions(Intel TDX)则基于Intel Xeon 6处理器,在虚拟机(VM)级别提供由硬件强制执行的隔离机制。Intel TDX能够防止云主机、虚拟机监控程序、管理架构及其他虚拟机未经授权访问机密数据、客户操作系统与应用程序。与SGX相比,TDX能够在整个虚拟机周围建立更广泛的信任边界,使现有应用程序更容易迁移至机密计算环境,而且在大多数情况下无需修改代码。
总结
通过整合Intel SGX、Intel TDX等Intel安全技术,AEWIN提供搭载Intel Xeon 6处理器的高性能服务器,为机密 AI 构建稳固的硬件安全基础。凭借专为保护数据与AI工作负载打造的安全功能,AEWIN完整的服务器产品组合能够帮助企业和云服务提供商构建值得信赖的AI基础设施。